

Internacional
Expertos forenses plantean que Jeffrey Epstein podría haber sido asesinado

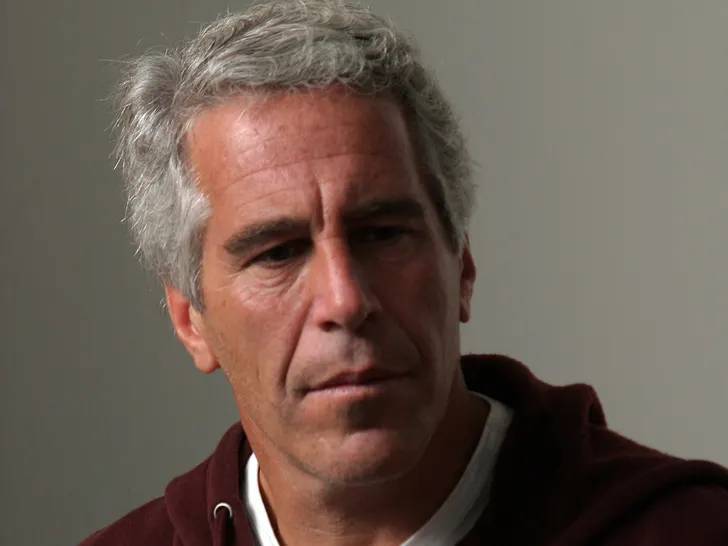
Tres expertos en forense presentaron el lunes en Londres una nueva hipótesis sobre la muerte de Jeffrey Epstein, señalando que podría haber sido asesinado en lugar de haberse suicidado.
El caso de Epstein, detenido en el Centro Correccional Metropolitano de Nueva York y acusado por delitos de tráfico sexual infantil, tiene un antecedente oficial que indica que el hombre se suicidó en agosto de 2019 cuando esperaba juicio. Sin embargo, los especialistas Dr. Michael Freeman, el profesor Anders Eriksson y el investigador Itiel Dror analizaron durante meses los registros de la autopsia y fotografías para elaborar una reconstrucción biomédica que apunta a un ataque mortal perpetrado por otra persona.
El trabajo de estos forenses fue apoyado con material proporcionado por el hermano de Epstein. Esta nueva teoría contrasta con la postura de la Oficina del Médico Forense de la Ciudad de Nueva York, que mantiene su dictamen original de muerte por suicidio. Investigaciones federales previas también concluyeron que Epstein se ahorcó en su celda.
En 2020, el hermano del fallecido contrató al patólogo forense Michael Baden para una revisión independiente, quien también sostuvo que la evidencia apoyaba la posibilidad de un homicidio. El caso ha generado controversia debido a las conexiones de Epstein con personas influyentes y la sospecha de que su muerte buscaba proteger a poderosos vinculados a sus delitos.


El FBI emitió el martes 17 de noviembre de 2026 una alerta urgente a empresas y gobiernos sobre ARTEX, una plataforma de pruebas de penetración autónoma alimentada por inteligencia artificial que ha sido utilizada por actores cibercriminales para comprometer redes corporativas en menos de tres horas.
Este software, desarrollado en lenguaje Go y publicado en julio de 2026 en GitHub por el usuario «Autumn-27» con fines de auditoría autorizada, convierte instrucciones en lenguaje natural en comandos ejecutables por agentes especializados. Aunque su repositorio oficial fue eliminado el 8 de octubre luego del descubrimiento de su uso delictivo, el código continúa circulando a través de copias y versiones comerciales, entre ellas ARTEX PRO.
Investigadores detectaron a principios de noviembre más de 1,600 consolas expuestas públicamente en internet, sin contar con el uso en redes privadas, que se presume es considerablemente mayor.
La plataforma se conecta con proveedores externos que suministran modelos de lenguaje de gran tamaño, como Anthropic Claude, OpenAI GPT y DeepSeek. El FBI señaló que especialmente los modelos chinos DeepSeek Flash predominan en ataques, debido a su bajo costo y falta de filtros de seguridad para tareas ofensivas.
Esta automatización facilita que delincuentes con pocos conocimientos técnicos realicen ataques simultáneos a múltiples objetivos y reduce drásticamente la capacidad de respuesta de los equipos de defensa por la rapidez con que se ejecutan las intrusiones, a pesar del aumento en el tráfico de red que generan.
Desde agosto de 2026, ARTEX ha sido empleado para atacar sectores financiero, gubernamental, tecnológico, defensa, semiconductores, energía, salud, manufactura, telecomunicaciones y servicios legales. Entre los incidentes reportados se destaca un ataque a instituciones financieras en Corea del Sur que resultó en la filtración de datos personales de aproximadamente 67,000 ciudadanos.
Además, esta herramienta ha sido usada para vulnerar cadenas de suministro, explotando puntos menos protegidos como portales de proveedores, aplicaciones móviles y servicios heredados. En un caso contra ConnectWise Cloud Backup, los atacantes accedieron a más de 2,250 entornos de clientes. La campaña Storm-3358 sigue activa, combinando ARTEX con el troyano WISP para mantener control remoto.
Como medidas urgentes, el FBI recomendó reducir la superficie de ataque externa mediante la identificación total de aplicaciones expuestas a internet y restringir accesos administrativos únicamente a redes privadas. También aconseja migrar servicios críticos a arquitecturas Zero Trust.
En cuanto al control de identidad y accesos, la agencia instó a aplicar el principio de mínimos privilegios, auditar inicios de sesión en Microsoft Entra y Microsoft 365, especialmente revisando integraciones con ConnectWise desde el 1 de octubre de 2026, y reemplazar credenciales que puedan estar comprometidas.
Finalmente, se indica la importancia de imponer límites de velocidad en interfaces API, escanear repositorios en busca de claves expuestas y conservar pruebas forenses antes de eliminar aplicaciones comprometidas.
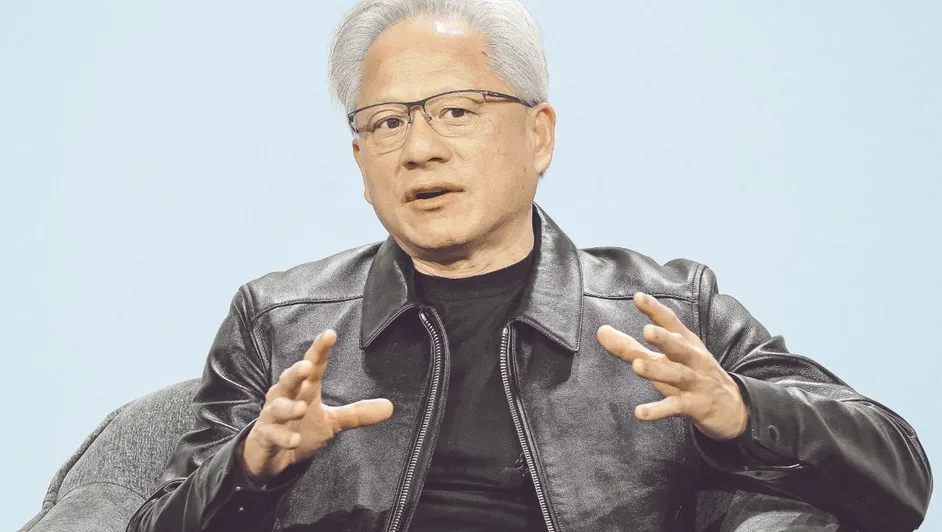
Puebla, Pue.- Jensen Huang, exdirector ejecutivo y cofundador de Nvidia, manifestó este martes su disposición para regresar al puesto si la junta directiva lo considera lo mejor para la empresa y sus accionistas. Huang renunció a la dirección de Nvidia la semana pasada tras revelaciones sobre múltiples relaciones extramatrimoniales y una investigación interna.
En un comunicado, Huang admitió no estar a la altura de los estándares de la compañía y reconoció errores graves en su vida personal que le causaron problemas a la junta directiva. El ex CEO aseguró que sería un “honor responder a estos llamados” si se determina que su regreso beneficia a Nvidia, sus empleados y la seguridad nacional de Estados Unidos.
La renuncia de Huang ocurrió apenas cuatro días después de que la junta iniciara una investigación tras los informes sobre sus vínculos extramatrimoniales, entre ellos con Alice Huang, señalada por fuentes como un posible activo de inteligencia china, y con otra ejecutiva de Nvidia. Hasta el momento, CNN no ha logrado contactar a Alice Huang para obtener su versión.
Aunque Huang ha recibido apoyos de empleados de Nvidia y de figuras como Elon Musk, quien en X se manifestó dispuesto a contratarlo y firmar una petición para su reincorporación, una fuente cercana a la empresa comentó a CNN que la junta directiva no contempla su regreso por ahora.
El expresidente Donald Trump también expresó que “no le molestaría” que Huang retomara el cargo y mencionó la posibilidad de abordar el tema con el líder chino Xi Jinping durante una reunión esta semana.
La comunidad de inteligencia estadounidense sigue investigando la relación de Alice Huang con el gobierno chino. Fuentes señalaron que la información obtenida hasta ahora no demuestra que haya sido una espía, aunque se considera un riesgo de contrainteligencia debido a la legislación china sobre colaboración en labores de inteligencia.
Nvidia, empresa clave en el desarrollo mundial de chips para inteligencia artificial, anunció este jueves que su directora financiera, Colette Kress, asumirá la dirección ejecutiva de forma interina mientras se evalúan candidatos para la presidencia.
Además, Huang aceptó declarar ante el Congreso en una audiencia programada para el 1 de diciembre, seguida por la comparecencia del asesor jurídico general de Nvidia, Tim Teter, el día 2. Ambas sesiones serán a puerta cerrada y las transcripciones serán públicas posteriormente.
La investigación también involucra a Megaspeed, firma tecnológica con sede en Singapur -de la que Alice Huang fue ejecutiva y cliente de Nvidia-, sobre posibles desvíos de chips destinados a entidades chinas y presuntas violaciones a restricciones de exportación. Megaspeed ha negado estas acusaciones y afirmó que opera conforme a la ley y colaborará con las autoridades.
Por su parte, el Ministerio de Relaciones Exteriores de China calificó como “especulaciones infundadas” las acusaciones contra Alice Huang y rechazó que se trate de un intento de difamar a China.
Nvidia dará a conocer sus resultados financieros del tercer trimestre este martes, con una conferencia telefónica posterior para analistas, oportunidad en la que se espera que sus nuevos directivos se dirijan al público e inversionistas.
Este martes 17 de noviembre de 2026, usuarios en varios países reportaron problemas para acceder a los servicios de Apple, luego de una interrupción registrada durante la madrugada que afectó el sistema de compra de suscripciones de la compañía.
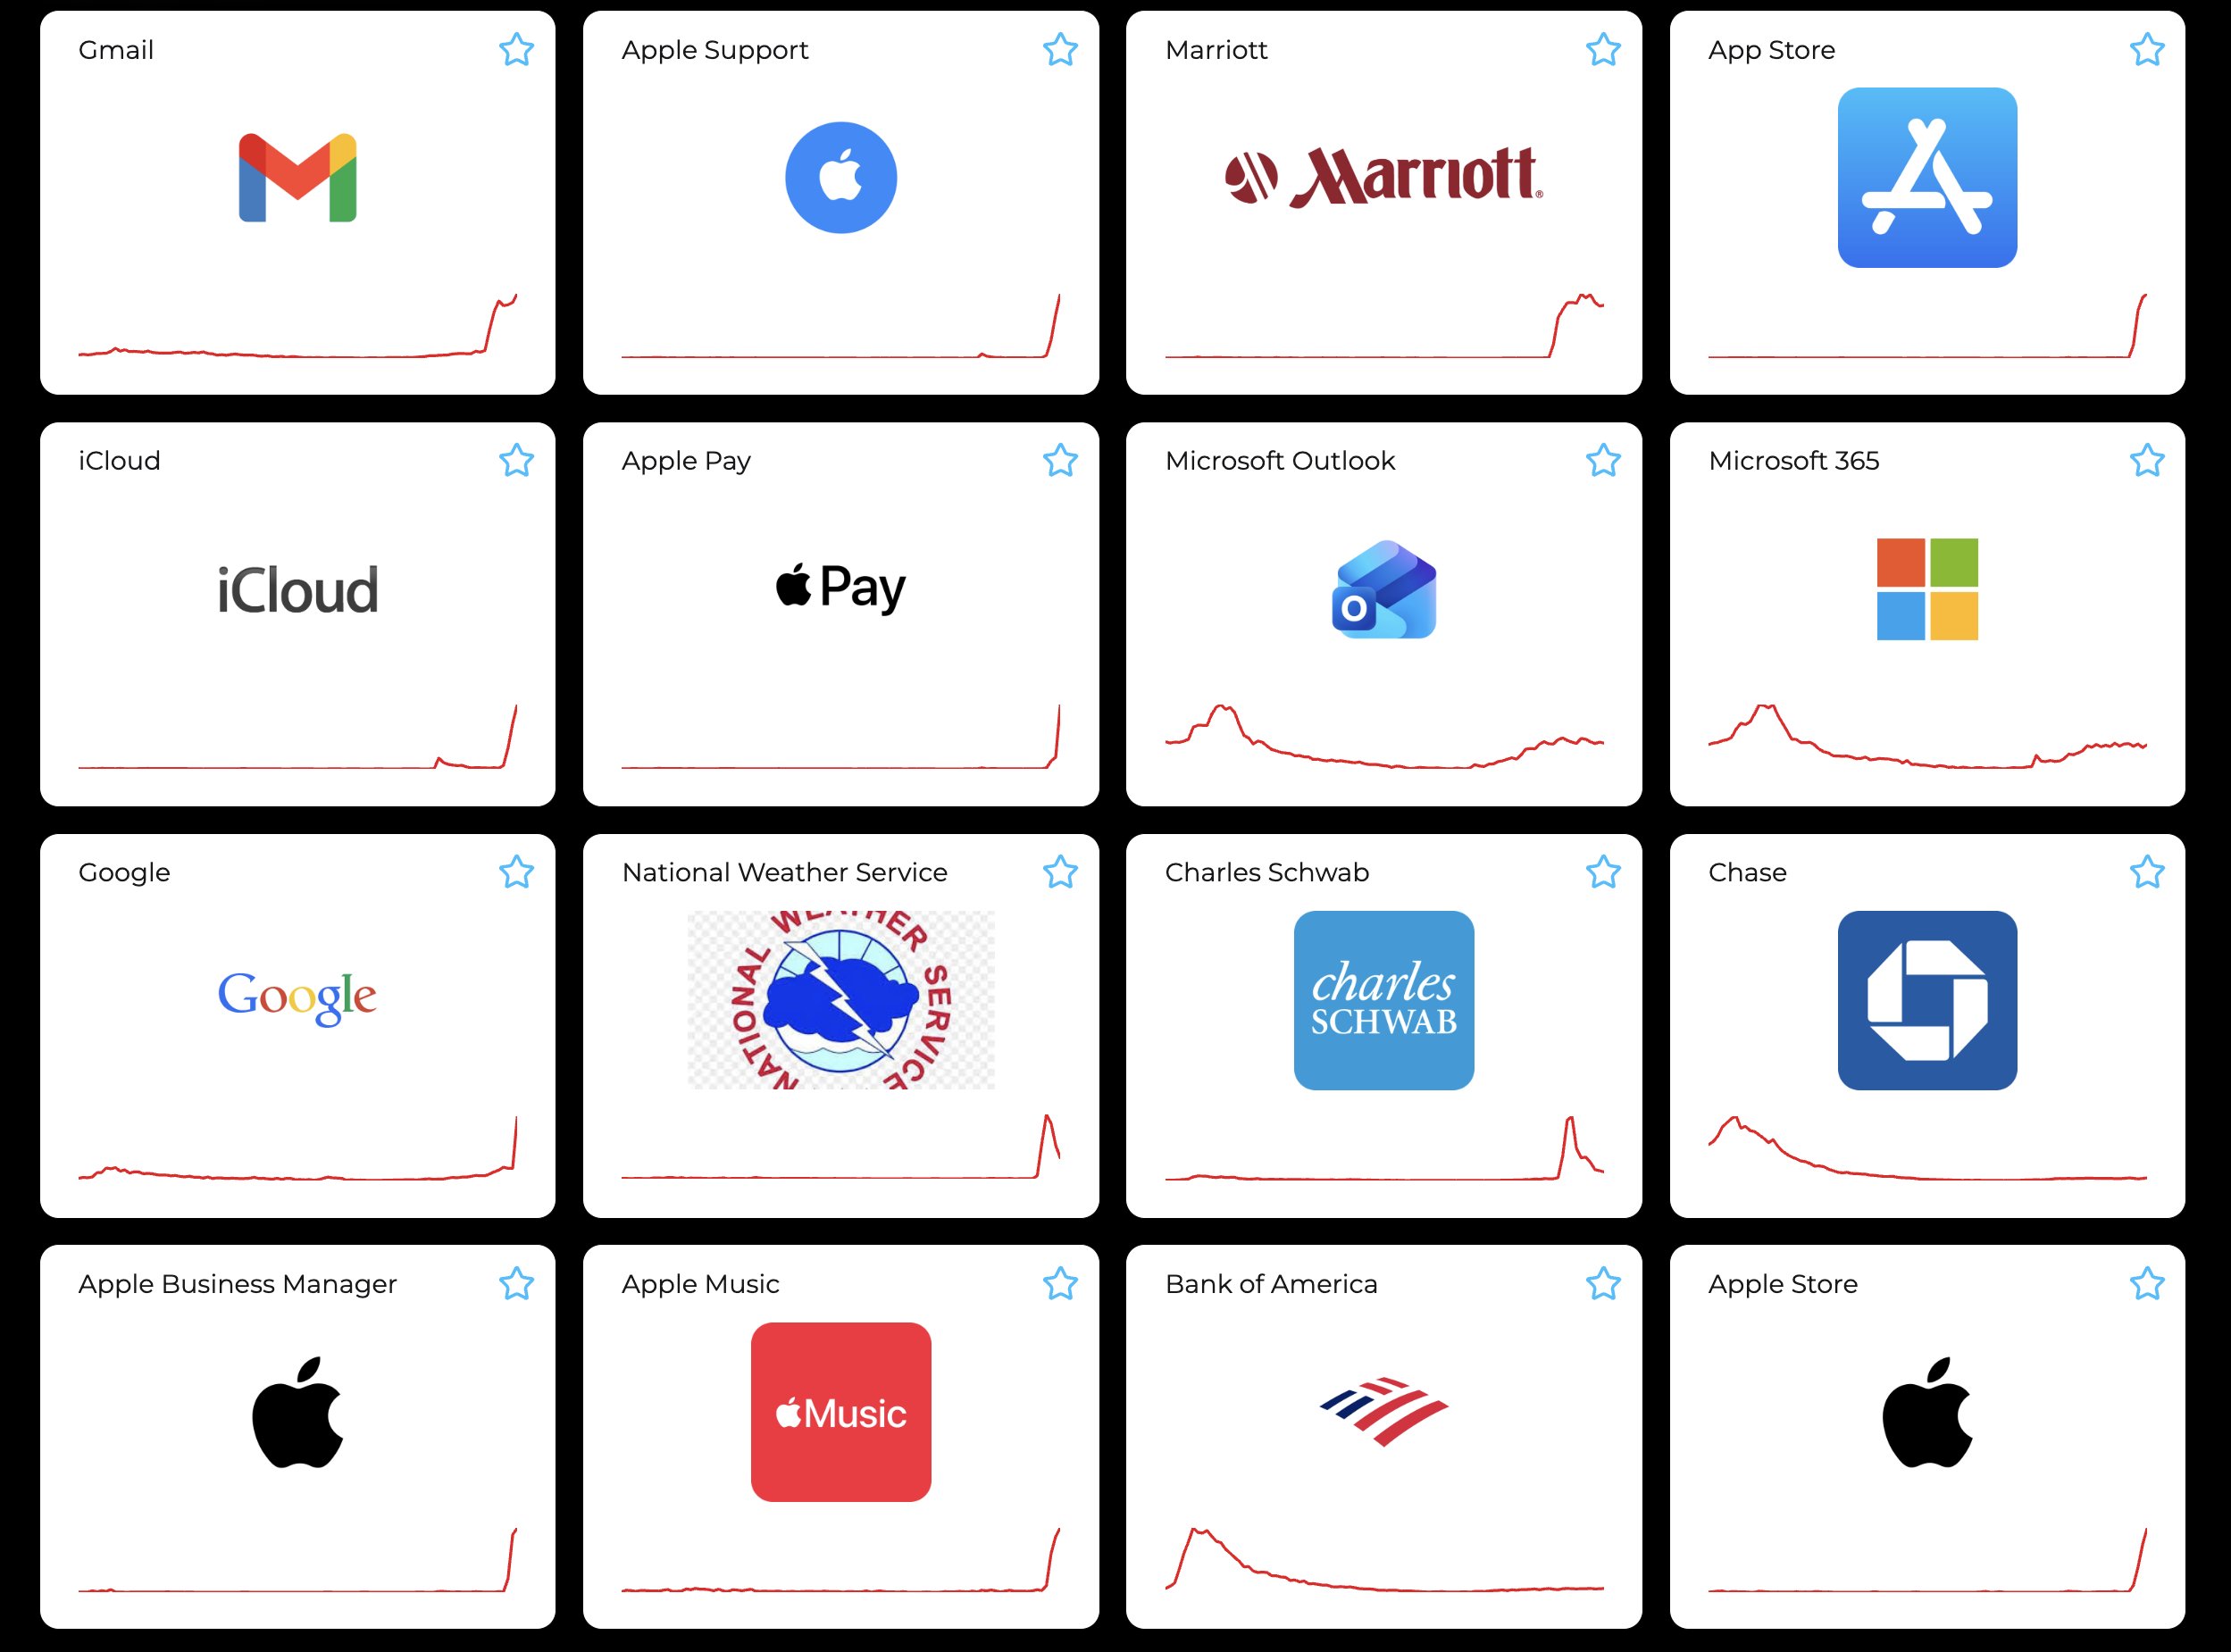
Según la plataforma de monitoreo StatusGator, el incremento en los reportes de fallas comenzó alrededor de las 10:00 horas, tiempo del centro de México. A las 10:52 horas, se identificó una posible interrupción con cerca de 400 reportes acumulados en las últimas 24 horas.
Los principales problemas reportados incluyen dificultades para iniciar sesión, errores en la verificación de cuentas, servidores que no responden, problemas de acceso a la App Store y fallas para la activación de dispositivos iOS.
Esta situación se suma a la interrupción que Apple reconoció durante la madrugada del mismo martes. El problema inició a las 02:47 horas y fue resuelto a las 06:02 horas, tras poco más de tres horas con afectaciones en el sistema de compra de suscripciones.
Apple cuenta con una página oficial llamada “Estado del sistema”, donde los usuarios pueden verificar la disponibilidad de servicios como iCloud, Apple Music, App Store, FaceTime e iMessage. Además, existen plataformas independientes para monitorear estos incidentes.
Hasta el momento se desconoce la causa de las nuevas fallas ni el tiempo que podrían durar. De última hora, también se reportan caídas en Estados Unidos de otros servicios digitales como Gmail, App Store, Apple Pay, iCloud, Apple Music, Microsoft Outlook y cadenas hoteleras como Marriott.
-

 LocalHace 3 días
Reúnen a 70 emprendedoras en el Bazar Mujeres Imparables de Puebla
-

 LocalHace 3 días
El Buen Fin 2026: ¿Dónde denunciar fraudes en compras por internet?
-

 LocalHace 3 días
Puebla convoca repique de campanas por llegada del nuevo arzobispo
-

 InternacionalHace 2 días
VIDEO: Caimán ataca a repartidor en plena calle inundada de Río de Janeiro