

Internacional
Eurodiputado francés solicita que EEUU devuelva la Estatua de la Libertad, y la Casa Blanca responde


EE. UU..– Un reciente comentario del eurodiputado francés Raphaël Glucksmann ha generado revuelo en las relaciones internacionales. Durante un evento en París, Glucksmann sugirió que Estados Unidos debería devolver la emblemática Estatua de la Libertad a Francia. Según el político francés, la actual situación en EE. UU. no refleja los ideales de libertad que simboliza este monumento, señalando que muchos estadounidenses
“han optado por alinearse con los tiranos” y que la ciencia y la libertad están siendo rechazadas en el país.
La propuesta de Glucksmann no ha pasado desapercibida. En respuesta, la Casa Blanca emitió un comunicado desestimando las declaraciones del eurodiputado. La portavoz Karoline Leavitt calificó al político francés como un
“anónimo de bajo nivel” y recordó que “gracias a Estados Unidos, Francia no habla alemán en este momento”, refutando implícitamente cualquier crítica hacia el papel de EE. UU. en la historia mundial.
La Estatua de la Libertad, diseñada por el escultor francés Auguste Bartholdi y entregada por Francia a EE. UU. en 1884 para conmemorar el centenario de la independencia estadounidense, ha sido un símbolo de la amistad entre ambos países y de los valores compartidos de libertad y democracia. Durante más de 140 años, el monumento ha estado erigido en Nueva York, siendo testigo de las transformaciones sociales y políticas tanto en EE. UU. como en el resto del mundo.

El comentario de Glucksmann resalta las tensiones actuales entre Francia y Estados Unidos, especialmente en temas relacionados con la política internacional, la ciencia y los derechos humanos. Aunque las opiniones sobre esta sugerencia varían, la Estatua de la Libertad sigue siendo un símbolo poderoso de los principios que han unido a ambos países a lo largo de la historia.

A pesar de las críticas, la Casa Blanca ha dejado claro que no tiene planes de devolver el monumento a Francia, reafirmando la importancia que este simboliza para la nación estadounidense y su historia.


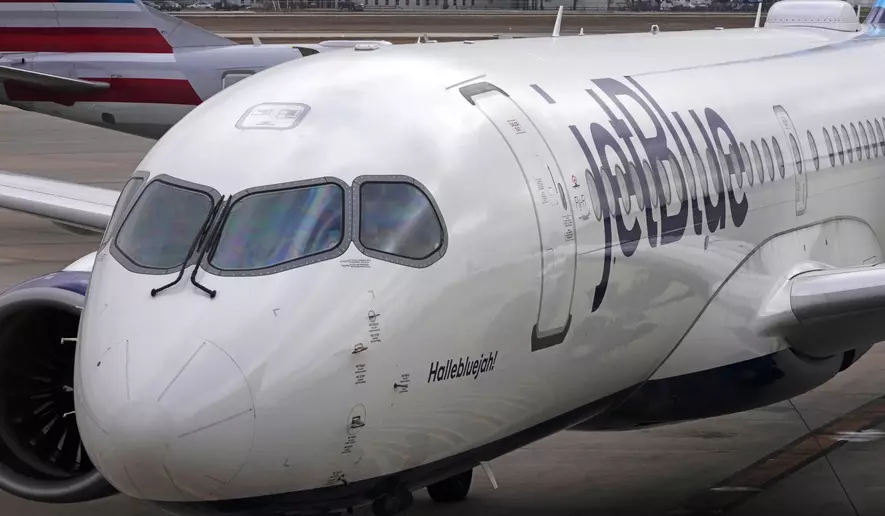
Fort Lauderdale, Fla.- Cinco personas resultaron lesionadas debido a una turbulencia durante un vuelo de JetBlue que viajaba de Puerto Rico a Florida el martes por la mañana.
El vuelo 1717 de JetBlue reportó la turbulencia mientras se dirigía desde el Aeropuerto Internacional Mercedita, en Ponce, Puerto Rico, hacia el Aeropuerto Internacional de Fort Lauderdale-Hollywood. Según la Administración Federal de Aviación (FAA), la aeronave logró aterrizar sin contratiempos alrededor de las 6:58 a.m.
De acuerdo con información proporcionada por el departamento de Bomberos y Rescate del condado de Broward a CNN, cinco personas presentaron lesiones o requirieron evaluación médica tras el aterrizaje. Sin embargo, todas ellas rechazaron ser trasladadas a hospitales locales.
JetBlue emitió un comunicado en el que confirmó que personal médico revisó a los pasajeros y tripulantes afectados y remarcó que ninguno fue hospitalizado. La aerolínea añadió que la seguridad de sus clientes y tripulación es su principal prioridad.
No se especificó cuántos de los lesionados fueron pasajeros ni cuántos tripulantes. Las autoridades continúan con el seguimiento del incidente.
La Agencia Federal para el Manejo de Emergencias de Estados Unidos (FEMA) realizará este martes 17 de noviembre a las 14:20 horas, tiempo del Este, una prueba nacional del Sistema de Alerta de Emergencia (EAS). El ejercicio consistirá en transmitir un mensaje de prueba por radio y televisión para verificar que los medios reciben y retransmiten correctamente las alertas oficiales.
De acuerdo con un comunicado de FEMA, el mensaje se difundirá en inglés y español bajo el Protocolo Común de Alerta (CAP), utilizando el código de evento correspondiente a la “Prueba a nivel nacional del Sistema de Alerta de Emergencia” (NPT). El texto del aviso indicará: “Esta es una prueba a nivel nacional del Sistema de Alerta de Emergencia, emitida por la Agencia Federal para el Manejo de Emergencias (FEMA), que abarca los Estados Unidos desde las 2:20 hasta las 2:50 pm, hora del Este (ET). Esto es solo una prueba. No se requiere ninguna acción por parte del público”.
FEMA llamó a todos los participantes del Sistema de Alerta de Emergencia, incluidos los operadores de estaciones de FM de baja potencia (LPFM) y las estaciones de FM educativas no comerciales de Clase D, a coordinarse con los Comités Estatales de Comunicaciones de Emergencia y cumplir con los requisitos de registro y presentación de información en el Sistema de Reportes de Eventos de Transmisión (ETRS).
La prueba se efectuará en coordinación con la Comisión Federal de Comunicaciones (FCC). En caso de que no pueda realizarse este martes, está programada una fecha alternativa para el 3 de diciembre de 2026.
En redes sociales y algunos medios circuló una teoría que vinculaba esta prueba con un posible apagón mundial. Sin embargo, FEMA aclaró que la prueba se realiza regularmente, al menos una vez cada tres años, y que no implica interrupciones en el suministro eléctrico ni afecta a otros sistemas.
El rumor ganó fuerza tras un episodio de la serie “Los Simpson”, en el que se muestra un apagón masivo en Springfield previo al Día de Acción de Gracias, pero ese contenido es parte de la ficción y no tiene relación con la prueba oficial.
El FBI emitió el martes 17 de noviembre de 2026 una alerta urgente a empresas y gobiernos sobre ARTEX, una plataforma de pruebas de penetración autónoma alimentada por inteligencia artificial que ha sido utilizada por actores cibercriminales para comprometer redes corporativas en menos de tres horas.
Este software, desarrollado en lenguaje Go y publicado en julio de 2026 en GitHub por el usuario «Autumn-27» con fines de auditoría autorizada, convierte instrucciones en lenguaje natural en comandos ejecutables por agentes especializados. Aunque su repositorio oficial fue eliminado el 8 de octubre luego del descubrimiento de su uso delictivo, el código continúa circulando a través de copias y versiones comerciales, entre ellas ARTEX PRO.
Investigadores detectaron a principios de noviembre más de 1,600 consolas expuestas públicamente en internet, sin contar con el uso en redes privadas, que se presume es considerablemente mayor.
La plataforma se conecta con proveedores externos que suministran modelos de lenguaje de gran tamaño, como Anthropic Claude, OpenAI GPT y DeepSeek. El FBI señaló que especialmente los modelos chinos DeepSeek Flash predominan en ataques, debido a su bajo costo y falta de filtros de seguridad para tareas ofensivas.
Esta automatización facilita que delincuentes con pocos conocimientos técnicos realicen ataques simultáneos a múltiples objetivos y reduce drásticamente la capacidad de respuesta de los equipos de defensa por la rapidez con que se ejecutan las intrusiones, a pesar del aumento en el tráfico de red que generan.
Desde agosto de 2026, ARTEX ha sido empleado para atacar sectores financiero, gubernamental, tecnológico, defensa, semiconductores, energía, salud, manufactura, telecomunicaciones y servicios legales. Entre los incidentes reportados se destaca un ataque a instituciones financieras en Corea del Sur que resultó en la filtración de datos personales de aproximadamente 67,000 ciudadanos.
Además, esta herramienta ha sido usada para vulnerar cadenas de suministro, explotando puntos menos protegidos como portales de proveedores, aplicaciones móviles y servicios heredados. En un caso contra ConnectWise Cloud Backup, los atacantes accedieron a más de 2,250 entornos de clientes. La campaña Storm-3358 sigue activa, combinando ARTEX con el troyano WISP para mantener control remoto.
Como medidas urgentes, el FBI recomendó reducir la superficie de ataque externa mediante la identificación total de aplicaciones expuestas a internet y restringir accesos administrativos únicamente a redes privadas. También aconseja migrar servicios críticos a arquitecturas Zero Trust.
En cuanto al control de identidad y accesos, la agencia instó a aplicar el principio de mínimos privilegios, auditar inicios de sesión en Microsoft Entra y Microsoft 365, especialmente revisando integraciones con ConnectWise desde el 1 de octubre de 2026, y reemplazar credenciales que puedan estar comprometidas.
Finalmente, se indica la importancia de imponer límites de velocidad en interfaces API, escanear repositorios en busca de claves expuestas y conservar pruebas forenses antes de eliminar aplicaciones comprometidas.
-

 LocalHace 3 días
Reúnen a 70 emprendedoras en el Bazar Mujeres Imparables de Puebla
-

 LocalHace 3 días
El Buen Fin 2026: ¿Dónde denunciar fraudes en compras por internet?
-

 LocalHace 3 días
Puebla convoca repique de campanas por llegada del nuevo arzobispo
-

 InternacionalHace 2 días
VIDEO: Caimán ataca a repartidor en plena calle inundada de Río de Janeiro